Une visite de datacenter laisse une impression d’ordre : des salles alignées, des baies fermées, un bruit constant de ventilation. L’essentiel du dispositif se joue pourtant ailleurs. Il se construit en trois couches successives, puis se maintient par des procédures.
En bref
- Trois couches physiques protègent une baie : les abords, l’entrée du bâtiment, la salle.
- Chaque couche repose sur le même principe : un franchissement, une identité vérifiée, une trace horodatée.
- Les procédures d’exploitation déterminent si ces couches restent efficaces dans la durée.
- Les certifications se vérifient périmètre en main, avec leur date de validité.
Voici comment lire ce dispositif, couche par couche.
Couche 1 : les abords
Un datacenter ne s’annonce pas. Pas de logo sur la façade, pas de signalétique routière. Un site que l’on ne repère pas attire moins d’attention.
Le périmètre est clôturé, éclairé et placé sous vidéoprotection continue. Les accès véhicules passent par un sas : le premier portail se referme avant l’ouverture du second, ce qui laisse le temps d’un contrôle réel.
Le choix du site précède tout le reste. Éloignement des installations à risque, cote hors zone inondable, arrivées électriques distinctes. Ces paramètres se décident avant la construction et ne se corrigent pas ensuite.
Couche 2 : l’entrée du bâtiment
L’accès se demande avant la visite : nom, société, motif, créneau, accompagnant. Le poste de sécurité valide la demande en amont. Un accès non planifié suit une procédure spécifique, tracée elle aussi.
Sur place, l’identité est contrôlée sur pièce officielle. Le badge délivré est nominatif, limité au créneau et restreint aux zones concernées. Il est rendu en sortie, et l’habilitation expire automatiquement.
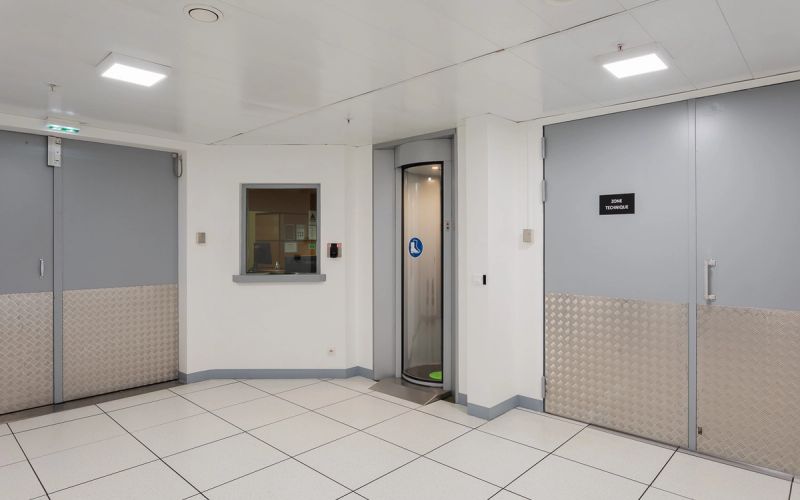
Le franchissement s’effectue par un sas unipersonnel : une personne, un badge, un passage. Un badge utilisé en entrée ne rouvre pas la porte tant que la sortie n’a pas été enregistrée.
Couche 3 : la salle et la baie
À l’intérieur, les zones sont séparées. Un client accède à son périmètre, pas à celui de son voisin. Ce cloisonnement vaut aussi pour les équipes techniques, dont les droits se limitent à leur périmètre d’intervention.
Le dernier verrou se situe au niveau de la baie ou de la cage privative. Serrure dédiée, ouverture journalisée, contrôle biométrique lorsque le niveau de sensibilité le justifie.
Chaque franchissement produit un enregistrement horodaté : qui, quand, quelle porte, dans quel sens. Ce journal est la première pièce réclamée lors d’un audit, et la seule exploitable après un incident.
Ce que les procédures ajoutent
Un dispositif technique sans procédure se dégrade en quelques mois. Les habilitations doivent être revues, les départs traités dans un délai défini, les interventions de sous-traitants accompagnées. Une liste d’accès jamais révisée finit par autoriser d’anciens salariés.
Les flux de matériel constituent l’angle mort le plus fréquent. Un quai de réception séparé des salles évite que le livreur entre en zone technique. À la sortie, un disque défaillant quitte le site avec ses données : l’effacement ou la destruction se tracent, avec un certificat par numéro de série.
Ces exigences structurent l’exploitation quotidienne de nos sites d’Aubergenville et de Voisins-le-Bretonneux. Nos certifications Tier IV (campus d’Aubergenville), ISO 27001 et HDS (Hébergeur de Données de Santé), ainsi que notre attestation PCI-DSS, sont auditables, et nous en communiquons le périmètre exact ainsi que la date de validité. Chaque document est consultable sur la page des certifications de nos datacenters.
« La sécurité physique se juge sur ce qui reste après la visite : des journaux d’accès, des habilitations à jour, des procédures appliquées et vérifiées. Nos clients grands comptes et du secteur public attendent des preuves, pas des promesses. »
Antoine Fournier, Président de Thésée Datacenter
Ce qu’il faut vérifier lors d’une visite
Six réponses suffisent à évaluer un dispositif : le processus d’enregistrement d’un visiteur, le délai de production d’un journal d’accès, le délai de désactivation d’une habilitation, l’encadrement des sous-traitants, la traçabilité des supports sortants et le périmètre exact des certifications affichées.
Ces éléments s’obtiennent en moins d’une heure. Ils renseignent mieux sur le niveau réel de sécurité qu’un tour complet des salles techniques.
Pour aller plus loin sur thesee-datacenter.fr