

Datacenter sécurisé : nos preuves ISO 27001, PCI DSS et ISO 50001
Un datacenter sécurisé se prouve par ses audits et par les documents mis à disposition. Dans les Yvelines, Thésée Datacenter applique trois référentiels complémentaires sur ses deux sites. L'ISO/IEC 27001 traite la sécurité de l'information. Le PCI DSS (Payment Card Industry Data Security Standard) fixe le cadre pour les systèmes de paiement par carte. L'ISO 50001 organise le management de l'énergie. Ces référentiels s'ajoutent à l'ensemble de nos certifications.
Quelles certifications exiger d'un datacenter sécurisé ?
La liste utile varie selon les données confiées à votre partenaire numérique. Le droit français impose certaines exigences. Vos clients ou les réseaux de cartes en demandent d'autres. Ce tableau relie chaque besoin au justificatif à obtenir.
Ces référentiels s'additionnent sans se substituer les uns aux autres. Notre certificat HDS reste valable tant que notre certificat ISO 27001 l'est sur le même périmètre. Vérifiez donc toujours les deux pièces en même temps.
Datacenter ISO 27001 : une sécurité de l'information auditée chaque année
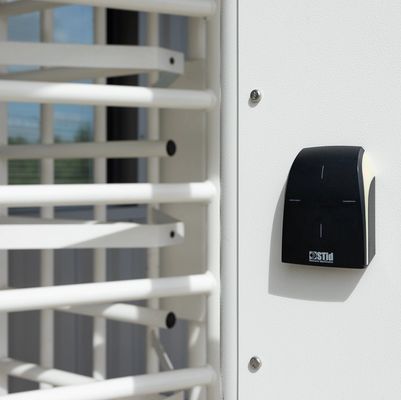
L'ISO/IEC 27001:2022 exige un SMSI formalisé et conduit par l'analyse des risques. Un organisme certificateur l'audite tous les ans. Son Annexe A comprend 93 mesures, dont 14 mesures de sécurité physique. Ces mesures visent surtout un site d'hébergement : périmètre, accès, surveillance, énergie et câblage. La page datacenter ISO 27001 précise le périmètre, les mesures et la méthode de vérification.
Datacenter PCI DSS : un périmètre physique évalué pour vos systèmes de paiement
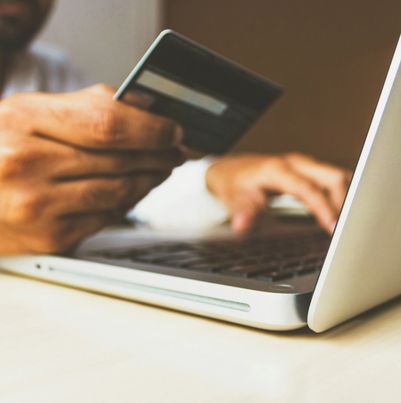
Le PCI DSS s'applique à toute entité qui stocke, traite ou transmet des données de cartes de paiement. Thésée Datacenter assure l'environnement physique. Vos serveurs et vos applications demeurent sous votre responsabilité. Notre attestation PCI DSS v4.0.1 inclut la vidéosurveillance, les accès physiques, l'alimentation électrique et la climatisation. Un évaluateur qualifié de CNPP a mené les procédures de test. La page datacenter PCI DSS explique la répartition des responsabilités.
Datacenter ISO 50001 : une consommation d'énergie pilotée et mesurable
L'ISO 50001 encadre la maîtrise de l'énergie avec une revue énergétique, des indicateurs et des objectifs d'amélioration. Depuis le 29/03/2024, la British Standards Institution (BSI) certifie notre système sur nos deux sites. Le certificat court jusqu'au 28/03/2027. La page datacenter ISO 50001 décrit nos leviers et notre lecture de l'indicateur d'efficacité énergétique (PUE).
Ce que nos certifications couvrent, et ce qui reste de votre ressort
- Notre périmètre : nos certifications concernent l'hébergement physique en colocation. Elles couvrent les bâtiments, l'énergie, le refroidissement, la sécurité et la connectivité.
- Votre périmètre : vos serveurs, vos systèmes et vos applications restent soumis à vos contrôles et à vos audits.
- La portée d'un certificat : il prouve un système audité, pour une activité et des sites indiqués en annexe.
- Le bon réflexe : confrontez l'activité certifiée au service acheté, avant toute signature.
Pour vérifier un organisme certificateur français, consultez les portées publiées par le Comité français d'accréditation (COFRAC).
Nos justificatifs se téléchargent sans formulaire : certificat ISO 27001, attestation PCI DSS et certificat ISO 50001.
Vous préparez un questionnaire de sécurité ou un audit fournisseur ? Contactez notre équipe pour obtenir les éléments complémentaires.
Voir aussi : Datacenter certifié Tier IV · Datacenter HDS · Datacenter souverain
Questions fréquentes sur nos certifications ISO et PCI DSS
Retrouvez les réponses aux questions les plus courantes sur les certifications à exiger, leur portée et la manière de les vérifier.
Quelles certifications exiger pour héberger des données réglementées ?
La nature des données détermine les exigences. Pour des données de santé, l'hébergeur doit être certifié HDS. Les données de cartes de paiement entrent dans le champ du PCI DSS. L'ISO 27001 constitue le socle commun de ces deux situations.
Quelle différence entre un datacenter sécurisé et un datacenter souverain ?
Un datacenter sécurisé protège les infrastructures face aux pannes, aux intrusions et aux incidents. Un datacenter souverain ajoute une protection juridique liée à la localisation, à l'actionnariat et au droit applicable. Thésée Datacenter documente ces deux dimensions.
Un datacenter sécurisé rend-il mon application conforme ?
Non. Nos certifications s'appliquent à l'infrastructure physique que nous opérons. La conformité de vos systèmes et de vos applications repose sur vos propres mesures et vos audits.
Comment vérifier un certificat présenté par un datacenter ?
Vérifiez l'organisme, son accréditation, les dates de validité et l'annexe des sites. En France, le COFRAC publie la portée des organismes accrédités. BSI met aussi à disposition un service de vérification en ligne pour les certificats qu'il délivre.